

O que é o WSO2 Identity Server?
O WSO2 Identity Server pode ser usado para simplificar as atividades relacionadas ao Gerenciamento de Identidades e
Controle de Acesso (IAM) na empresa. O produto é baseado em padrões abertos e princípios de código aberto. O WSO2
Identity Server vem com recursos de integração fáceis de usar que ajudam a conectar aplicativos, repositórios de
usuários, diretórios e sistemas de gerenciamento de identidades.
O WSO2 Identity Server permite que as empresas obtenham protocolos de login/logout único (single sign-on/logout -
SSO), federação de identidades, autenticação forte, administração de identidades, gerenciamento de contas,
provisionamento de identidades, controle de acesso refinado, segurança de API, monitoramento, relatórios e
auditoria. Ele também fornece uma grande variedade de conectores prontos para uso que podem ser usados para
conectar-se com a nuvem e outros sistemas de terceiros para criar sistemas feitos sob medida que atendam às suas
necessidades de negócios.
O WSO2 Identity Server permite conectar e reutilizar ativos de TI novos e existentes de maneira segura. Você pode
conectar os repositórios de usuários JDBC, LDAP ou Active Directory e impor controle de acesso baseado em função ou
atributo com XACML. Garanta a segurança das APIs que estão sendo expostas usando o OAuth2 e os tipos de concessão
associados. Várias opções e autenticação multifator podem ser usadas para definir como os usuários devem ser
autenticados nos provedores de serviços. O suporte de provisionamento de usuários de entrada, saída e just-in-time
(JIT) do WSO2 Identity Server pode ser usado para ajudar as organizações a gerenciar informações com rapidez, baixo
custo, confiabilidade e segurança sobre usuários em vários sistemas e aplicativos. Os recursos de provisionamento de
identidades podem ser usados para propagar identidades de usuários em diferentes provedores de software como serviço
(SaaS) e vêm com suporte de Sistema para gerenciamento de identidades entre domínios (SCIM) e Linguagem de marcação
de provisionamento de serviços (SPML). A federação de identidade permite que os usuários tragam suas identidades
preferidas para o sistema e permite a autenticação em diferentes empresas em diferentes domínios de confiança com
base em um fator de confiança. Quando um usuário faz login em um dos aplicativos, o SSO fornece uma experiência de
autenticação contínua quando eles navegam por outros aplicativos.
O WSO2 Identity Server pode ser implantado em qualquer lugar: no local, em qualquer infraestrutura da nuvem, em
nuvens privadas e até mesmo usando sistemas de repositórios. O WSO2 Identity Server também está disponível na nuvem
pública como um serviço – WSO2 Identity Cloud. Todas essas opções de implantação vêm com a mesma experiência do
desenvolvedor e da equipe de TI.
Recursos de monitoramento e análise são incorporados no WSO2 Identity Server para atender às análises em tempo real
e em lote.
Documentação abrangente, tutoriais, material de treinamento aberto e grátis com kits de laboratório e programas de
certificação, todos estão disponíveis para garantir a entrega confiável e bem-sucedida do desenvolvimento da solução
no WSO2 Identity Server.
Principais características do WSO2 Identity Server
O WSO2 Identity Server é uma das ferramentas mais fáceis que você pode usar para gerenciar identidades e resolver
problemas relacionados à identidade. Facilita o gerenciamento centralizado, administração, monitoramento e detecção
de atividades relacionadas à identidade. No mundo conectado de aplicativos corporativos, onde os aplicativos
precisam ser criados rapidamente, garantindo a segurança dos dados e sistemas associados, é essencial que você tenha
um conjunto de ferramentas fácil de usar para estabelecer e manter políticas e procedimentos de Gerenciamento de
Identidades e Controle de Acesso adequados.
Enquanto você fornece o provisionamento rápido e a facilidade de uso, não pode comprometer o nível de segurança. Um
dos principais desafios no Gerenciamento de Identidades e Controle de Acesso são os silos de aplicativos que usam
mecanismos de acesso heterogêneos e diferentes armazenamentos de identidades. Isso dificulta a aplicação de
políticas de segurança em toda a empresa. Isso também torna difícil para os usuários lembrar e gerenciar várias
identidades e se torna uma batalha difícil para os administradores de TI gerenciarem os controles de acesso,
juntamente com a dinâmica do movimento de pessoas e mudanças de funções.
O WSO2 Identity Server pode ser usado como o veículo de identidade em toda a empresa, onde você unifica o
Gerenciamento de Identidades e Controle de Acesso e facilita a aderência dos funcionários e administradores de TI
aos processos e políticas implementados.
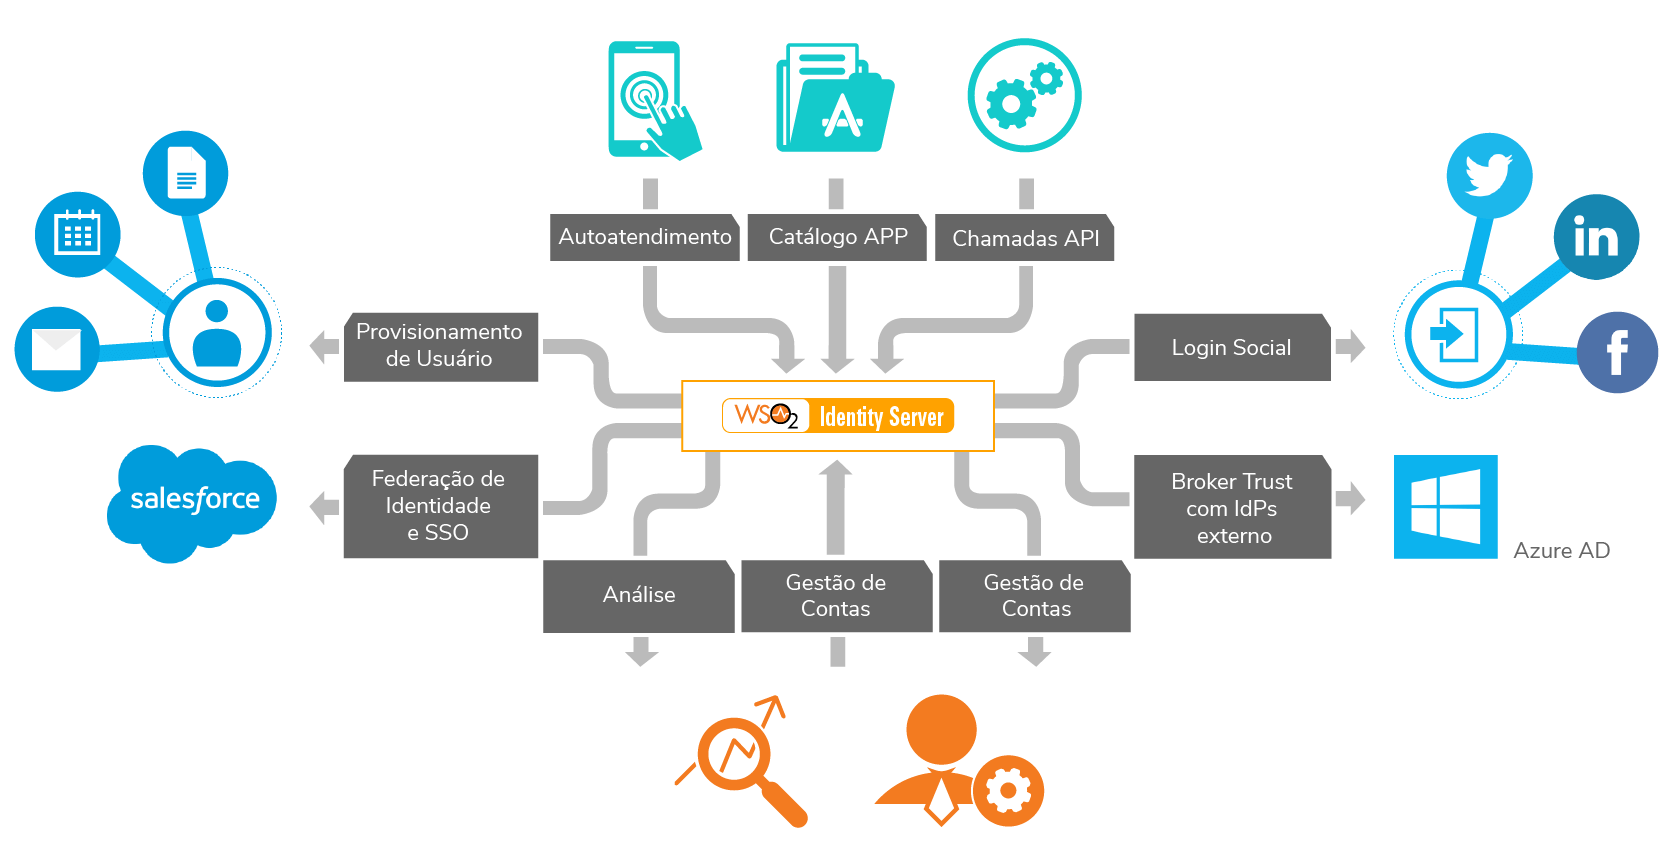
Recursos poderosos do WSO2 Identity Server
- Protocolo de Login Único
- Linguagem de Marcação de Asserção de Segurança 2 (SAML2) e Suporte de conexão OpenID
Logout único - SSO entre aplicativos no local e aplicativos na nuvem
- Provedor de serviços simples e gerenciamento de ecossistema de provedores de identidade
- Linguagem de Marcação de Asserção de Segurança 2 (SAML2) e Suporte de conexão OpenID
- Federação de Identidade
- SSO federado com provedores de identidade externos
- Suporte para Facebook, Google, Microsoft Windows Live e mais
- Reivindicação de usuários e transformação de funções
- Autenticação Forte
- Suporte para autenticação de várias opções e multifator
- Suporte para Kerberos e X.509
- Autenticação de 2 fatores incluindo FIDO, SMS/E-mail OTP, MePin e mais
- Governança de Identidade e Administração
- Gerenciamento de usuários e grupos
- Recursos de autoatendimento do usuário (recuperação de conta, autorregistro, bloqueio de conta etc.)
- Provisionamento baseado em padrões como SCIM e SPML
- Provisão imediata e baseada em regras
- Fluxos de trabalho para gerenciamento de usuários e funções e aprovação conduzida por modelos
- Suporte a HTML e modelo de e-mail em vários idiomas
- Autorização e controle de acesso
- Autorização refinada com políticas de Linguagem de Marcação de Controle de Acesso EXTENSÍVEL (XACML)
- Segurança de API com controle de acesso delegado usando OAuth2 e suporte para portador SAML2, declaração
de JSON Web Token (JWT) e tipos de concessão de Autenticação Integrada do Windows com NT LAN Manager
(NTLM-IWA)
O que você deve considerar ao selecionar uma solução IAM?
Selecionar uma solução de Gerenciamento de Identidades e Controle de Acesso no mundo digital conectado de hoje requer que você considere suas necessidades técnicas e de negócios. As soluções IAM atendem às necessidades de missão crítica para garantir o acesso apropriado aos recursos em ambientes de tecnologia cada vez mais heterogêneos. Também precisa atender aos requisitos de conformidade cada vez mais rigorosos. Essa prática de segurança é um empreendimento crucial para qualquer empresa e precisa ser alinhada aos negócios, levando em conta a experiência aprimorada do usuário, a fim de eliminar o incômodo de políticas e procedimentos de segurança, garantindo o mais alto nível possível de segurança. Também precisa aumentar a eficiência e a produtividade, reduzindo os custos. A seguir, as principais considerações que você precisa levar em consideração ao selecionar uma solução IAM:
- Faça o login em sistemas díspares sem problemas
- Adicionando e ampliando sua base de usuários com facilidade para funcionários internos e usuários/clientes/fornecedores externos
- Recursos de autoatendimento
- Suporte a padrões abertos
- Conformidade com várias regulamentações de segurança do setor
- Integração com conjuntos de tecnologia diferentes
- Facilidade de integração de novos aplicativos sendo desenvolvidos no ecossistema de segurança
- Implantações em nuvem versus locais e suas necessidades de interconectividade
- Opções de implantação e implicações de bloqueio do fornecedor
- Monitoramento (uso e violações), auditoria e alerta
- Garantir a segurança de dados com detecção antecipada e prevenção de violações de segurança
- Garantir que a sua solução seja à prova do futuro, onde você pode incorporar os mais recentes algoritmos e protocolos de segurança com facilidade, como e quando eles surgirem
Por que o WSO2 Identity Server?
O WSO2 Identity Server foi projetado desde o início para ser fácil de usar, baseado em padrões, extensível, seguro e altamente escalável. Ele evoluiu ao longo dos anos para atender às demandas das tendências de nuvem e repositórios.
O WSO2 Identity Server vem com APIs abrangentes, bem como ferramentas de implantação e depuração para ajudar no rápido desenvolvimento e implantação de aplicativos corporativos com o nível certo de segurança e controles de acesso. Também é equipado com poderosas ferramentas de monitoramento e análise para acompanhar a integridade do sistema IAM da empresa quando o sistema é implantado na produção. O sistema de análise é capaz de gerar e analisar tentativas de login feitas via WSO2 IS. Além disso, o sistema de análise também é capaz de gerar e analisar informações relacionadas a sessões específicas que ocorreram por meio do WSO2 Identity Server.
Benefícios do WSO2 Identity Server
- Design dimensionável adequado para implantação em toda a empresa
- Design orientado a configuração simples para ajudar a conectar todos os componentes relacionados à identidade
- Permite uma solução fracamente acoplada para o IAM com pontos de extensão fáceis de usar para conectar sistemas de terceiros relacionados a preocupações com o IAM
- Fornece uma solução IAM corporativa segura e confiável com patches proativos e atualizações de segurança regulares
O WSO2 Identity Server é uma solução de código aberto que protege você contra o aprisionamento de fornecedores. É superior em termos de compatibilidade de recursos em comparação com qualquer solução IAM comercial disponível no mercado. Isso se deve aos rigorosos ciclos de inovação e manutenção usados para aprimorar a implementação de IAM e o fortalecimento da produção, tanto em termos de desempenho quanto de integridade de recursos, ativados por meio de inúmeras implementações de vários setores. O produto é desenvolvido abertamente e não de forma privada, o código-fonte é jogado por cima do muro após o desenvolvimento e você pode testar e relatar todas as preocupações relacionadas à segurança sempre que desejar.
Vantagens do WSO2 sobre em relação à concorrência
- 100% de código aberto (tanto o código-fonte quanto os binários são lançados sob a licença de software código aberto Apache 2.0 mais amigável aos negócios).
- Capacidade de se integrar facilmente a qualquer estrutura de gerenciamento de identidades baseada em nuvem ou no local ou armazenamento. APIs bem definidas e bem documentadas e inúmeros conectores prontos disponíveis na Loja de Conectores WSO2 para fazer isso rapidamente.
- Inúmeros modelos de fluxo de trabalho, modelos de políticas, amostras e arquiteturas de referência disponíveis para ajudar a reduzir esforços redundantes e permitir implementações mais rápidas de soluções IAM.
- Suporte para protocolos de federação de identidade heterogêneos (baseados em padrões abertos) e transformação de token e mediação entre eles.
- Liberdade para arquitetos e desenvolvedores escolherem mecanismos de federação, protocolos de autenticação e formatos padrão e formatos de token para atender às suas necessidades.
- Capacidade de automatizar operações de gerenciamento com APIs REST e SOAP integradas.
- Facilidade de implantação, operações de gerenciamento fáceis de usar e baixo custo de manutenção.
- A arquitetura orientada a componentes e o suporte a nuvem e repositório permite que você implante recursos de IAM usando uma topologia de sua escolha com base em suas necessidades de maneira segura, escalável e adaptável.
- Os scripts e ferramentas prontas ajudam com implantações rápidas, garantindo a capacidade de entrar no mercado rapidamente com sua solução.
- Inovação contínua que ajuda a criar soluções de identidade e acesso à prova de futuro.
- Ciclos de atualização de produtos rigorosos e frequentes e suporte de ferramentas de última geração para o gerenciamento de implantações de IAM com as práticas recomendadas de DevOps.
- Varredura abrangente de segurança e práticas de testes de penetração para garantir o mais alto grau de qualidade e segurança da suíte de produtos IAM.
- Teste proativo e ajuste de desempenho e inovação em torno de aprimoramentos de desempenho.